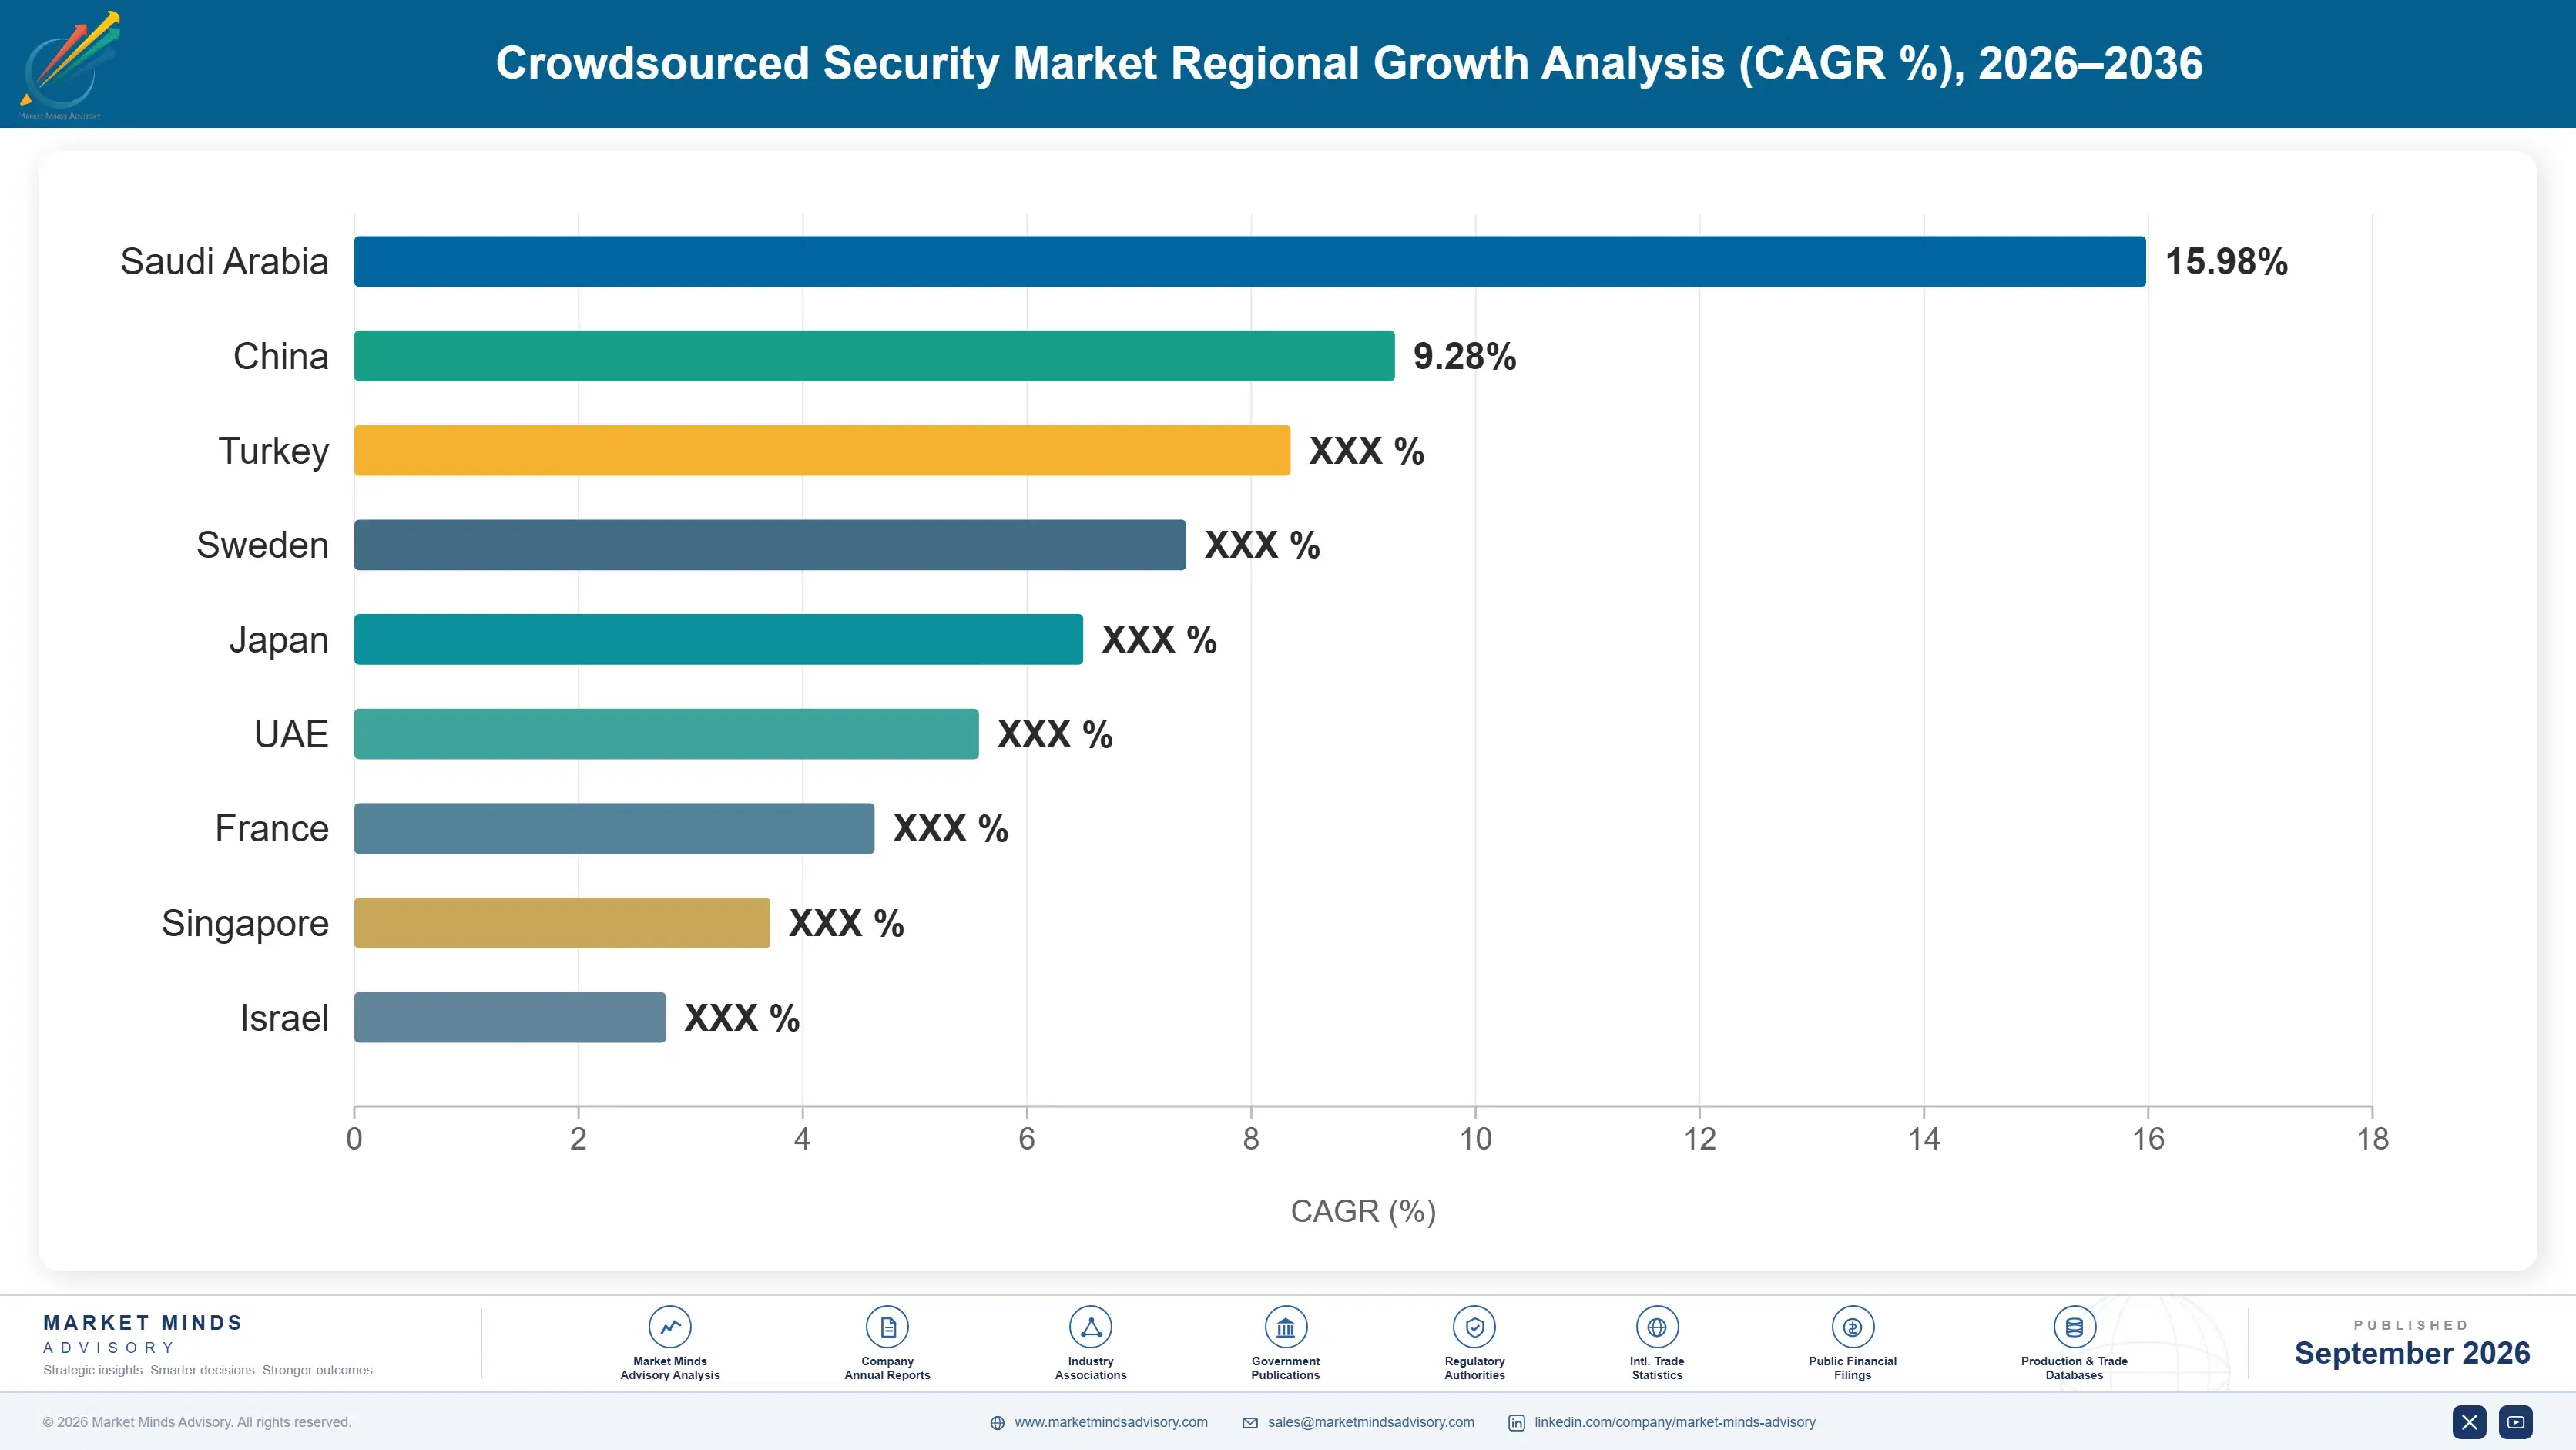
Enterprises Convert Programs Toward Attack Surface Integration
Large enterprise-security and researcher-community operators have increasingly prioritized converting standard standalone-program orders toward documented attack-surface-integrated architectures rather than relying on standalone-program-only deployment across critical security programs, treating continuous-visibility transparency as a defining qualification consideration rather than a secondary specification handled after core testing coverage. Several major enterprises now require multi-year visibility-validation documentation before finalizing new platform-vendor partnerships, rather than accepting standalone-format qualification common across earlier procurement cycles. HackerOne has invested heavily in dedicated attack-surface infrastructure, recognizing that large enterprise mandates hinge on continuous-visibility depth over subscription-price terms alone. That investment pace continues accelerating.
Market Impact: Rising cyber threats add 13%